#Open-Source
37 artigos encontrados
Servidor RustDesk próprio: hbbs e hbbr em Docker
Servidor RustDesk próprio: hbbs e hbbr em Docker O Quick Assist resolve um pedido pontual e o TeamViewer cobra uma licença anual, mas os dois partilham o mesmo defeito de fundo: o tráfego do suporte remoto atravessa servidores de terceiros, e a sessão inteira — ecrã do cliente, passwords escritas em frente ao utilizador, ficheiros […]
Beszel: Monitorização Leve de Servidores
Instalar o Beszel: hub e agentes leves para monitorizar CPU, memória, disco, rede e containers Docker/Podman, com alertas e histórico, em minutos.
Stalwart: Servidor de Email All-in-One Self-Hosted
Instalar o Stalwart: SMTP, IMAP, JMAP e colaboração num binário em Rust, com SPF, DKIM, DMARC e spam filter integrados e wizard de setup.
Monitorix: Monitorização Leve de Sistemas Linux
Monitorix: Monitorização Leve de Sistemas Linux Um servidor pequeno — uma VPS, uma Raspberry Pi a fazer de gateway, uma máquina de testes — raramente justifica uma plataforma de monitorização com agentes e dashboards. Mas ignorá-lo também não é opção: um disco que enche, uma carga anormal, uma porta morta — um gráfico de 48 […]
Monit: Monitorização e Reparação Automática de Serviços Linux
Monit: Monitorização e Reparação Automática de Serviços Linux Neste artigo: Instalar o Monit O monitrc base: ciclo, log e alertas globais Vigiar um serviço local: check process Serviços remotos: HTTPS, conteúdo e ping Recursos do sistema: carga, memória e discos Ficheiros, checksums e scripts A interface web e a linha de comandos Alertas por email: […]
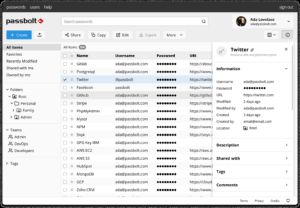
Passbolt: gestor de passwords self-hosted para equipas de PME
Passbolt CE para PME: partilha por pastas e grupos com OpenPGP end-to-end, instalação em Docker ou Debian, roles, extensões de browser e backups.
Pinniped: Autenticação Federada para Clusters Kubernetes
Pinniped: Autenticação Federada para Clusters Kubernetes Gerir quem acede aos clusters Kubernetes é um dos maiores desafios de segurança em infraestruturas modernas. O Pinniped, projecto open source apoiado pela VMware, resolve este problema ao federar a autenticação com Fornecedores de Identidade existentes — Entra ID, Okta, Kanidm ou LDAP — eliminando certificados de cliente longevos […]
Sigstore e Cosign: Assinar Containers e Artefactos na PME
Sigstore e Cosign: Assinar Contentores e Artefactos na PME Neste artigo O problema da cadeia de abastecimento O que é o Sigstore Cosign: assinar e verificar imagens Integração com CI/CD Verificação em runtime no Kubernetes Boas práticas para PME Conclusão 1. Introdução — O Problema da Cadeia de Abastecimento Os ataques à cadeia de abastecimento […]