Segurança
102 artigos encontrados
Ransomware no Windows Server: Investigar pelo Event Viewer
O cenário clássico: abres o file server de manhã e os ficheiros têm extensão nova, nomes ilegíveis e um ransom note. O Event Viewer é onde reconstróis o ataque com as provas que o próprio servidor gravou: que utilizador estava autenticado, que processo correu e por onde o atacante entrou. Este guia segue uma ordem […]
PHP2Shell: RCE Crítico no PHP e Como Corrigir
A 21 de Outubro de 2026, a equipa de segurança do PHP lançou, fora do calendário, as correcções para duas falhas de execução remota de código (RCE) na própria linguagem. A pesquisa que as descobriu dá pelo nome de PHP2Shell, o score oficial é CVSS 4.0 9.2 em ambas, e o impacto não depende de […]
Tiering de Administração e PAW: Separar Contas Admin das Diárias no AD
Uma credencial de administrador roubada é o atalho mais barato que um atacante pode comprar. A Microsoft coloca a segurança do acesso privilegiado como prioridade máxima de segurança em qualquer organização: contas e estações de administração permitem um acesso tão amplo ao parque que um único roubo de credencial pode encerrar o negócio — e […]
Como Criar um Plano de Recuperação de Desastre: Guia Passo a Passo
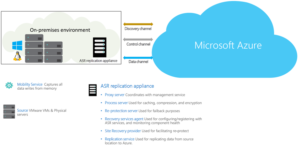
Definir RPO e RTO por serviço, escrever um runbook de restauro, testar o plano e decidir quando o Azure Site Recovery entra no plano de DR de uma PME.
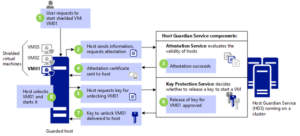
vTPM e Shielded VMs no Hyper-V: Proteger VMs na PME
vTPM e Shielded VMs no Hyper-V: Proteger VMs na PME Uma VM Generation 2 sem vTPM não consegue activar BitLocker com protector TPM no disco de sistema nem cumprir os requisitos do Windows 11 como convidado. É possível activar BitLocker sem TPM por GPO, com password ou chave de arranque de USB — um cenário […]
Unified Audit Log: Auditoria M365 com Search-UnifiedAuditLog
Unified Audit Log: Auditoria M365 com Search-UnifiedAuditLog Quando um administrador pergunta “quem apagou este ficheiro?” ou “que admin desligou a MFA?”, a resposta está num sítio só: o Unified Audit Log. Todos os eventos auditáveis do M365 — Exchange, SharePoint, OneDrive, Entra ID, Power BI, Copilot — convergem para o mesmo repositório, pesquisável desde o […]
Defender Device Control: Bloquear e Controlar USB no Windows
Defender Device Control: Bloquear e Controlar USB no Windows O rato é o único periférico que devia andar livremente na rede. Pen USB, discos externos, impressoras baratas e telemóveis em modo MTP são o caminho mais curto entre a internet exterior e um ficheiro com ransomware — e a pergunta “quem ligou um disco USB […]
Windows Defender Firewall: Perfis, Regras e Gestão
Windows Defender Firewall: os 3 perfis de rede, regras por app e porta, PowerShell, GPO e Intune, controlo de saída e o log pfirewall.