O Fiber Gateway da MEO (GR241AG, Altice Labs) não expõe nenhum serviço da rede interna por omissão — é a postura correcta. Para aceder do exterior ao Remote Desktop (RDP) de uma máquina Windows, é preciso uma regra de encaminhamento de portos que leve o TCP e o UDP para a porta 3389 até ao endereço interno da máquina. Este guia mostra a regra no interface do router, o teste de acesso a partir de Windows e Linux, e as travas dentro de cada sistema operativo para o acesso ficar limitado a uma origem concreta — porque uma porta 3389 aberta a toda a Internet é dos destinos mais sondados do mundo.
Neste artigo
- Pré-requisitos: o que tem de estar em ordem
- A regra de encaminhamento no Fiber Gateway
- Testar o acesso por RDP
- Restringir no Windows: regra de firewall com origem
- Restringir no Linux: xrdp e firewall
- Segurança: o que fazer além da regra
- Erros comuns e como evitar
1. Pré-requisitos: o que tem de estar em ordem
Antes de tocar no router, três condições:
- IP público no router — sem IPv4 público, o encaminhamento não sai: um endereço no intervalo CGNAT (100.64.0.0/10) é partilhado e não aceita redireccionamentos. O artigo sobre CGNAT nos operadores portugueses mostra como verificar e contornar (link no fim).
- O Ambiente Remoto activado no destino — no Windows: Definições → Sistema → Ambiente Remoto → Ambiente Remoto ligado, com a autenticação ao nível da rede (NLA) activada. A porta predefinida do RDP é o TCP 3389, documentada pela Microsoft — não mexer nela no lado do servidor.
- IP fixo na rede local — a regra aponta para um endereço interno (o exemplo usa
192.168.1.10). Se o DHCP entregar outro no próximo boot, a regra deixa de servir. Fixar o IP do destino por reserva DHCP no router ou por IP estático no Windows.
Para o acesso de fora com um nome que não muda, um hostname de DNS dinâmico (o serviço de DNS dinâmico do operador, ou um serviço próprio) completa o quadro — fica um destino estável em vez de um endereço externo que roda.
2. A regra de encaminhamento no Fiber Gateway
A fonte destes passos é o próprio interface do GR241AG em uso. O caminho: Segurança → Acesso, com o botão + criar regra.
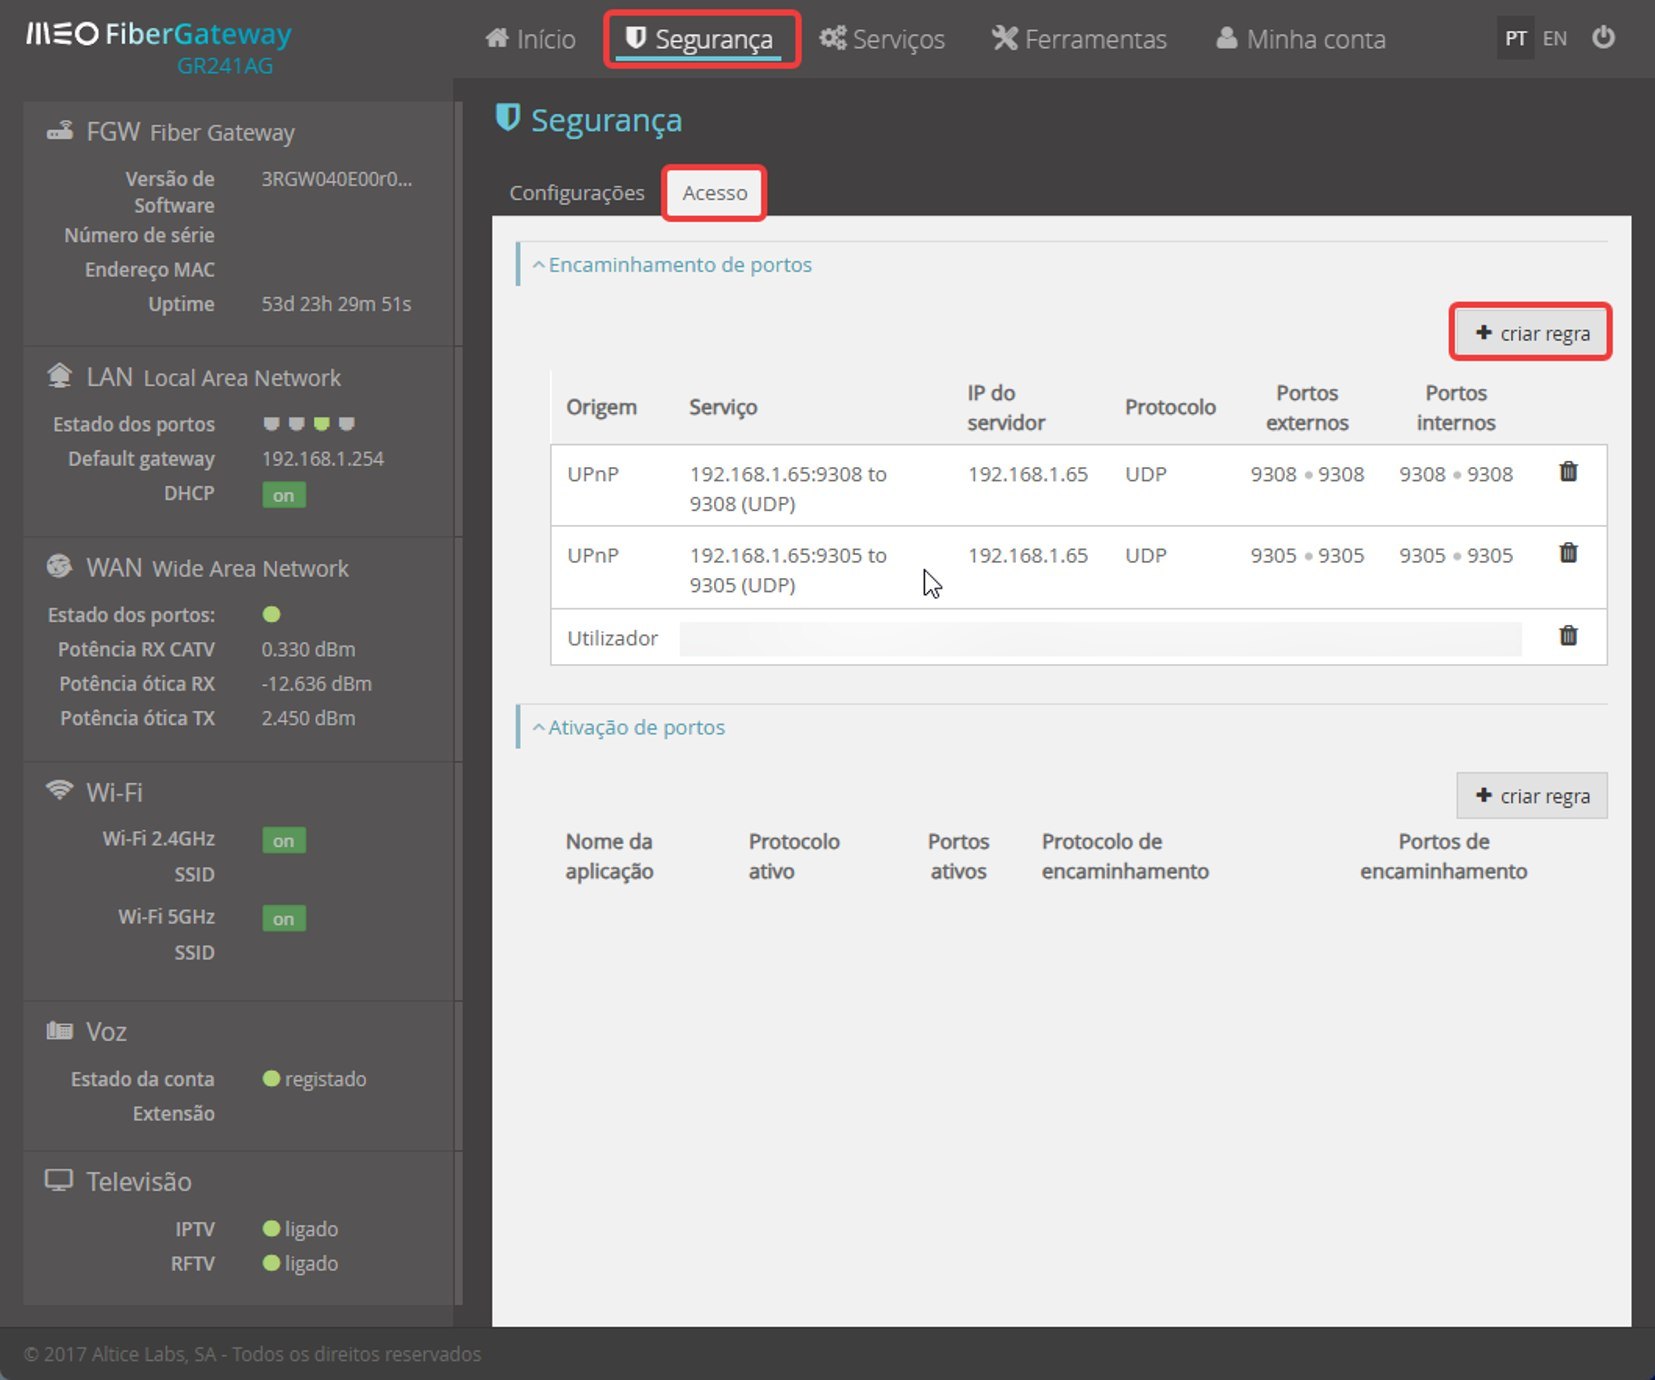
- Aceder a
http://192.168.1.254/do browser da rede interna e autenticar-se no router (as credenciais do administrador, as da etiqueta ou as alteradas na instalação). - No menu, aceder a Segurança e abrir o separador Acesso.
- No cartão Encaminhamento de portos, premir + criar regra e preencher o diálogo:
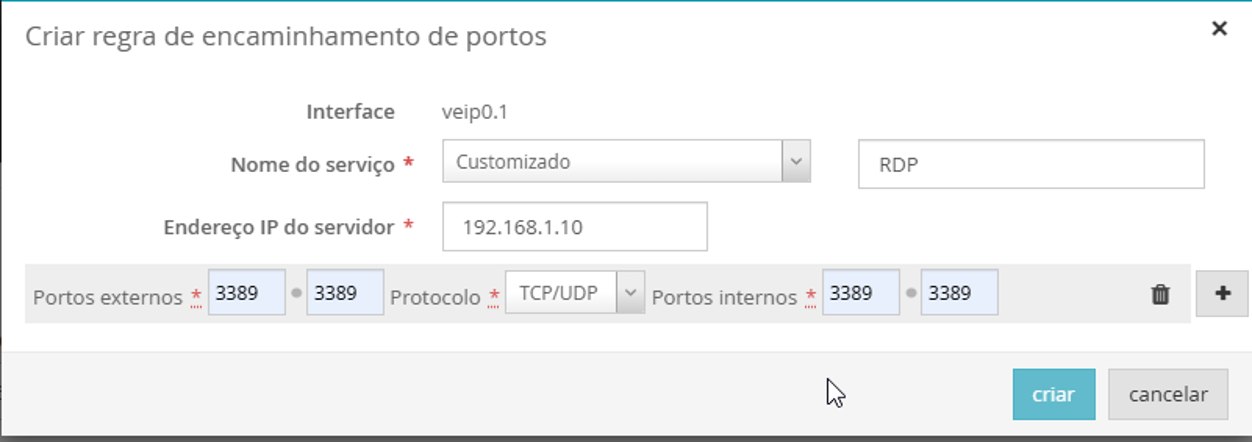
- Interface:
veip0.1(o upstream da fibra). - Serviço: Customizado.
- Nome do Serviço: atribuir um nome à regra (o exemplo chama-se
RDP) — é o que aparece na lista e no log. - Endereço IP do Servidor: o IP da máquina na rede LAN (o
192.168.1.10do exemplo — o que ficou fixado no pré-requisito). - Portos Externos:
3389a3389. - Protocolo: TCP/UDP.
- Portos Internos:
3389a3389.
Confirmar com criar. A lista de cima passa a incluir a regra de origem Utilizador — distinta das regras UPnP que aparecem na captura (as duas entradas UDP 9305/9308 na captura foram criadas por um dispositivo da LAN via UPnP e desaparecem quando o UPnP se desliga). A recomendação de casa é desligar o UPnP no router — o artigo de IoT na LAN explica porquê (link nos Relacionados).
Um pormenor útil: os portos externos não têm de ser iguais aos internos. Pôr o externo 43389 → interno 3389 esconde o serviço dos varredores de portas de rotina — a conexão passa a ser o nome externo seguido de :43389. É disfarce, não segurança — as travas verdadeiras vêm a seguir.
3. Testar o acesso por RDP
Três testes, do interior para o exterior:
Dentro da LAN (valida o destino, não a regra): no Windows, abrir a Ligação ao Ambiente Remoto (mstsc) e apontar ao IP interno 192.168.1.10. Se o ecrã de login aparece, o host está a ouvir.
Do exterior (valida a regra no router): a partir de uma rede externa (o telemóvel em dados móveis serve), mstsc para o endereço externo — o IP público ou o hostname do DNS dinâmico — com a porta em causa: nome.dynip.sapo.pt:3389 (ou :43389, se o porto externo for diferente). É o teste da regra com a condição real de rede.
Cliente Linux: o FreeRDP a partir da linha de comandos:
xfreerdp /u:utilizador /v:nome.dynip.sapo.pt:3389 /cert:ignore
# ou o cliente gráfico Remmina, protocolo RDP
Verificação de porta sem cliente: a partir do exterior, nmap -p 3389 nome.dynip.sapo.pt deve mostrar open (com NLA, o banner mínimo não revela mais). Se o porto externo for o 43389, a porta a sondar é a externa: nmap -p 43389 nome.dynip.sapo.pt. Ferramentas web como o PortCheckTool do No-IP fazem a mesma prova por HTTP.
4. Restringir no Windows: regra de firewall com origem
A regra no router encaminha para a máquina — quem decide se o pacote passa é a firewall local. O Windows tem regras de entrada para o Ambiente Remoto abertas a qualquer origem por omissão — é aí que se fecha o círculo:
- firewall.cpl ou Pesquisar → Firewall do Windows Defender com Segurança Avançada.
- Em Regras de Entrada, localizar as regras de Ambiente Remoto (ex.:
Ambiente Remoto – Modo de Utilizador (TCP-In)). - Abrir a regra → separador Âmbito → Endereços IP remotos → em vez de
Qualquer, indicar os endereços de origem permitidos (o IP fixo do escritório, a sub-rede remota) — o tráfego de outras origens pára de chegar ao RDP mesmo com a porta aberta no router. - Nas
Definições → Sistema → Ambiente Remoto, revisar quem pode ligar: por omissão, só utilizadores do grupo Administradores. Acrescentar contas mínimas viaAdicionar utilizadores.
Esta camada é a que sobrevive a uma mudança de router, de operador ou de hostname. O guia de configuração da firewall do Windows da Microsoft é a referência para o âmbito e os perfis (Domínio/Privado/Público).
5. Restringir no Linux: xrdp e firewall
No Linux, quem presta o protocolo RDP é o xrdp — o cliente pode ser o mstsc do Windows a ligar-se a um desktop Linux pela mesma porta. Instalação e travas:
sudo apt install xrdp
sudo systemctl enable --now xrdp

# ufw: permitir apenas uma origem e negar o resto
sudo ufw default deny incoming
sudo ufw allow from 192.168.1.0/24 to any port 3389 proto tcp
sudo ufw allow from 203.0.113.10 to any port 3389 proto tcp
A sintaxe allow from <origem> to any port 3389 está no manual do ufw — sub-redes e IPs únicos entram na mesma linha. Em nftables, o equivalente:
sudo nft add rule inet filter input ip saddr 203.0.113.10 tcp dport 3389 acceptComo no Windows, a firewall local manda e a regra no router continua a ser o caminho dos pacotes — com a origem a ser rejeitada no destino quando não está na lista.
6. Segurança: o que fazer além da regra
- Mudar o porto externo (
43389→ interno3389) — tira o serviço das sondagens que procuram especificamente o 3389 — as varreduras amplas apanham portos não-standard na mesma, e a medida não substitui as regras de origem. - NLA sempre ligada — exigir autenticação ao nível da rede evita que o logon chegue ao desktop sem credenciais válidas.
- Contas com password forte e nomes não evidentes — o RDP exposto recebe tentativas de força-bruta em contas
administrador/admindentro de minutos. - Preferir a via sem portas abertas — uma VPN (o WireGuard da casa) ou um túnel (Cloudflare Tunnel tem acesso por identidade) evita o encaminhamento por completo: a porta fica fechada e o acesso corre por um canal autenticado. A regra de encaminhamento destina-se aos casos em que a VPN não é viável.
- Hardening do lado RDP — o artigo RDP Hardening no Windows Server com firewall aprofunda as restantes travas (blocklist, auditoria de logons, TLS).
- UPnP desligado — as regras UPnP abrem portas sem auditoria. Com o RDP encaminhado manualmente e o UPnP fechado, a lista de portos fica exactamente a que os artigos revisam.
7. Erros comuns e como evitar
- A regra existe, mas não acede — por ordem de frequência: o RDP não está activado no destino, a firewall local rejeita (secção 4 ou 5), o NLA falha por password fraca ou utilizador fora do grupo, e o IP do servidor mudou (DHCP sem fixar).
- A máquina não tem IP fixo na LAN — a regra aponta para o endereço de ontem. Reserva DHCP no router resolve.
- A porta responde apenas de dentro — a origem do teste está na LAN (a regra de encaminhamento não se aplica ao tráfego interno). Testar do exterior.
- CGNAT — o IP visto por fora não é o do router: nada do encaminhamento funciona. A via curta é pedir IP público ou usar túnel (link no fim).
- «Ativação de portos» no lugar do encaminhamento — a activação de portos (port triggering) abre a porta na sequência de um disparo de tráfego de dentro — o acesso externo fica condicionado a esse disparo e temporário, não é um caminho permanente para ligações livres do exterior. O encaminhamento é a ferramenta certa aqui.
- Externo aberto a todos sem travas — a regra do router não filtra origem: quem aceita «3389 aberto» sem as regras de firewall por origem das secções 4 e 5 tem o desktop à vista de varredores automatizados.
Artigos Relacionados
- CGNAT nos Operadores Portugueses: Verificar e Contornar
- RDP Hardening no Windows Server com Firewall
- Diagnóstico de Anomalias no Acesso RDP
- Windows Server: RemoteApps e RDS para Apps Legados
- WireGuard em 2026: VPN Leve e Rápida no Kernel Linux
- Cloudflare Tunnel: Zero Trust
- IoT na Rede LAN: Proteger Câmaras e Impressoras Expostas