Windows 365 Link: o dispositivo Cloud PC da Microsoft para PME
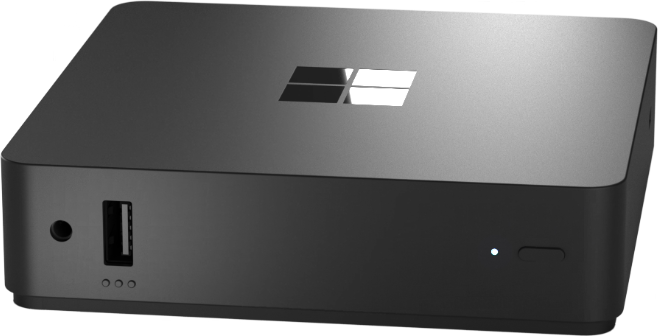
Numa PME, cada PC de secretária é uma máquina para instalar, actualizar, proteger e recuperar. O Windows 365 Link ataca esse problema pela raiz: é um mini-PC da Microsoft que não corre as suas aplicações nem guarda os seus ficheiros — funciona como porta de entrada para um Cloud PC Windows 365. Ligar, iniciar sessão e estar dentro do ambiente de trabalho, com o dispositivo praticamente invisível.
Neste artigo
- 1. O que é o Windows 365 Link
- 2. Arquitectura: boot, sign-in e ligação ao Cloud PC
- 3. Requisitos
- 4. Segurança por omissão
- 5. Gestão via Intune
- 6. Plano de actualizações
- 7. Windows 365 Link vs. PC normal gerido
- 8. Casos de uso em PME
- 9. Custos
- 10. Erros Comuns
- 12. Limitações a conhecer
- 12. Guia rápido de implementação
- 13. Checklist
1. O que é o Windows 365 Link
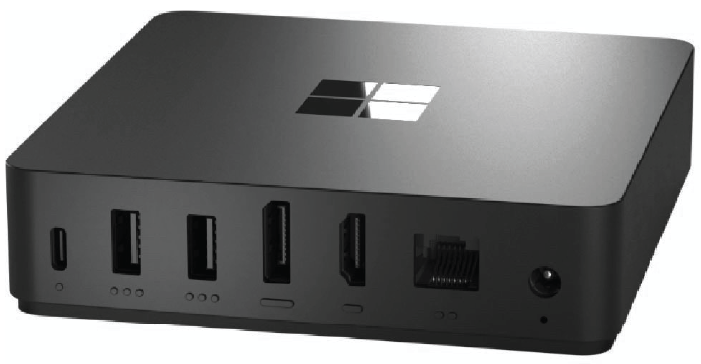
O Windows 365 Link é o primeiro dispositivo Cloud PC criado pela própria Microsoft: um mini-PC de 12 x 12 x 3 cm e 418 gramas que liga o utilizador directamente ao seu Cloud PC. Não é um PC menos capaz: é um thin client com uma única finalidade — autenticar o utilizador no Microsoft Entra ID e ligá-lo ao Cloud PC.
Para o utilizador, a experiência é a de um PC normal: ecrã, teclado, rato, Teams, browser, aplicações. Do lado do dispositivo, a realidade é minimalista: sem apps locais, sem dados locais, sem admin local. Tudo o que interessa — apps, ficheiros, definições — vive no Cloud PC.
Está em disponibilidade geral, vendido pela Microsoft e por revendedores seleccionados em vários mercados europeus (Alemanha, Espanha, França, Itália, Irlanda, Polónia e Suécia, entre outros); para Portugal, consultar a página oficial.
2. Arquitectura: boot, sign-in e ligação ao Cloud PC
Ao ligar, o dispositivo arranca para uma experiência de sign-in dedicada — não para um desktop tradicional: o Windows CPC, um Windows de propósito único cuja função é autenticar o utilizador e ligá-lo ao Cloud PC.
- Autenticação no Entra ID — o início de sessão é feito com chave de segurança FIDO2 ou web sign-in, os únicos fornecedores de credenciais disponíveis no endpoint.
- Inscrição automática no Intune — durante a OOBE, o dispositivo é registado no Entra ID e inscrito automaticamente no Intune.
- Ligação ao Cloud PC — o cliente Microsoft Remote Desktop liga por TLS 1.2 ou superior, com SSO do Entra ID; o dispositivo só liga a Cloud PCs com SSO activado (sem SSO, a ligação falha).
As optimizações de média do Teams (VDI 2.0) vêm pré-instaladas no sistema do dispositivo: o áudio e vídeo das chamadas são processados localmente, com experiência comparável à de um PC local. Quando há mais do que um Cloud PC, o Connection Center marca o activo; as portas série locais podem ser redireccionadas para a sessão.
3. Requisitos
| Componente | Requisito |
|---|---|
| Dispositivo | Windows 365 Link |
| Licenciamento | Windows 365 Enterprise, Windows 365 Flex ou Windows 365 Business |
| Identidade | Microsoft Entra ID, com o dispositivo Entra-joined |
| Gestão | Microsoft Intune (obrigatório; Entra ID P1 para quem junta o dispositivo, pela inscrição automática) |
| SSO | Cloud PC com SSO do Entra ID configurado na política de provisioning |
| Rede | Mesmos requisitos dos dispositivos de utilizador final do Azure Virtual Desktop |
Dois detalhes que apanham quem implementa ao desprevenido:
- SSO é obrigatório no Cloud PC. Active-o na política de provisioning, aplicando aos Cloud PCs existentes, ou provisione novos com SSO; sem SSO, o utilizador recebe um erro e não liga.
- O consentimento SSO falha no Link. A primeira ligação a um Cloud PC com SSO — e depois a cada 30 dias ou após um reprovisionamento — pede consentimento ao utilizador, e a ligação do Link não interage com esse diálogo. Desde a build 26100.7462 o consentimento interactivo é suportado e os dispositivos já correm builds 26200.x, mas a Microsoft continua a aconselhar suprimir o pedido no service principal de SSO — a mitigação recomendada, que evita o diálogo por completo (ver Configure single sign-on). Em Conditional Access, inclua o SSO Cloud App nos recursos das políticas.
Para o Teams, confirme que os utilizadores do Link estão no âmbito da política VDI 2.0 (módulo MicrosoftTeams):
Grant-CsTeamsVdiPolicy -Identity “[email protected]” -PolicyName “Vdi2Optimizada”
4. Segurança por omissão
A aposta é “secure by design”: as funcionalidades de segurança estão activas de fábrica e não podem ser desactivadas, o que elimina uma classe inteira de erros de configuração.
| Camada | O que vem activo |
|---|---|
| Hardware | TPM 2.0 discreto como raiz de confiança; Secure Boot UEFI |
| Sistema | Virtualization-Based Security (VBS) e Hypervisor-protected Code Integrity (HVCI), protegendo o kernel contra injecção de código |
| Dados | BitLocker activado durante a configuração |
| Aplicações | App Control (política de integridade de código), só executa o software necessário |
| Rede | Todas as ligações aos serviços Windows 365 usam TLS 1.2+ |
| Detecção | Sensor EDR do Microsoft Defender |
A superfície é mínima: o Windows CPC inclui só o essencial para autenticar e ligar ao Cloud PC. Baselines aplicam-se por omissão; só correm drivers de classe Windows ou do OEM; não há admin local nem apps no endpoint; e os utilizadores não têm acesso ao armazenamento local, pelo que dados empresariais não ficam no dispositivo. Na cloud, o Device Health Attestation via conformidade no Intune permite exigir dispositivos conformes no Conditional Access.
Na prática: um Link roubado não expõe dados da empresa, porque não há dados no dispositivo; O dispositivo apresenta os métodos de início de sessão configurados no tenant — FIDO2 security keys e web sign-in — e o web sign-in aceita, entre outros, utilizador e palavra-passe, se esse método estiver activo no Entra ID. Com os métodos e as políticas de Conditional Access certos, o início de sessão pode ser totalmente sem password — e é essa a configuração recomendada.
5. Gestão via Intune
O Link inscreve-se automaticamente no Intune durante a OOBE — juntar ao Entra ID e inscrever acontecem no mesmo fluxo. A partir daí é gerido como qualquer outro dispositivo: políticas de configuração, conformidade e actualizações; a administração é toda via Intune, a experiência de desktop toda no Cloud PC.
Opcionalmente, pré-carregue número de série, fabricante e modelo via corporate identifier do Intune, garantindo que só dispositivos fidedignos completam a inscrição — relevante quando a configuração inicial é feita pelos utilizadores finais.
A personalização do ecrã de sign-in (nome, logótipo, fundo) é feita via Personalization CSP no Intune, com ficheiros num endpoint HTTP/HTTPS público.
6. Plano de actualizações
O Link recebe quality updates mensais que incluem as actualizações de segurança do mês — o registo oficial mostra, por exemplo, o Quality Update de Agosto 26200.9445 e o de Julho 26200.8875. Em Abril de 2026, a base passou da build 26100 (24H2) para a 26200 (25H2); para a build mais recente, consultar a página oficial What’s new.
O comportamento das actualizações é controlado a partir do Intune (ver update behavior and control), e o botão de ligar avisa quando há uma actualização pendente. Para recuperação, há wipe/reset remoto e Bare Metal Recovery.
7. Windows 365 Link vs. PC normal gerido
| Windows 365 Link | PC normal gerido | |
|---|---|---|
| Sistema | Windows CPC (mínimo) | Windows 11 completo |
| Apps locais | Nenhuma | Sim (e as que os utilizadores instalam) |
| Dados no dispositivo | Nenhum | Presentes (disco local, cache, downloads) |
| Admin local | Não existe | Geralmente sim, mesmo que limitado |
| Superfície de ataque | Mínima | Grande |
| Gestão | Intune | Intune/GPO, com mais variabilidade |
| Apps e trabalho | Todos no Cloud PC | Locais (e/ou cloud) |
| Sem rede | Sem rede, sem trabalho | Funciona offline para trabalho local |
A escolha é sobre o caso de uso: para trabalho offline, apps locais especializadas ou periféricos fora do suportado, PC normal; para trabalho que vive na cloud, onde pesam a perda de dados e o comprometimento do endpoint, o Link dá mais segurança com menos esforço.
8. Casos de uso em PME
- Escritório — trabalhadores cujo dia é Teams, browser e apps de negócio na cloud: o dispositivo liga ao Cloud PC pessoal; nada fica no hardware.
- Frontline e postos partilhados — recepções, lojas, call centers: o Connection Center permite escolher o Cloud PC, pelo que turnos diferentes usam o mesmo hardware com sessões separadas; ao terminar sessão, nada fica no dispositivo.
- Contractors e acessos temporários — sem dados locais nem admin, o risco de exfiltração cai; gestão centralizada no Intune.
9. Custos
Dois custos: o dispositivo e a licença do Cloud PC.
Dispositivo. Os preços de referência anunciados pela Microsoft foram EUR 419 (Alemanha) e GBP 349 (Reino Unido); não há preço oficial publicado para Portugal — consultar a página oficial ou os revendedores.
Licenças. O Link exige uma licença Windows 365 por utilizador (Enterprise, Flex ou Business); o preço por utilizador/mês depende do plano — vCPU, RAM e armazenamento — e da forma de compra; consultar a página oficial de planos e preços do Windows 365.
10. Erros Comuns
| Problema | Causa | Solução |
|---|---|---|
| “O Cloud PC não suporta SSO do Entra ID” ao ligar | SSO não está activado no Cloud PC | Active o SSO na política de provisioning e reaplique aos Cloud PCs |
| Ligação falha a pedir consentimento SSO | O Link não interage com o diálogo de consentimento (mitigação recomendada: suprimir o pedido) | Suprima o pedido no service principal de SSO (aconselhado pela Microsoft, mesmo com o consentimento interactivo já suportado nas builds actuais 26200.x) |
| Utilizador não consegue inscrever o dispositivo | Sem licença Entra ID P1 ou sem permissões de inscrição | Atribua P1 a quem junta o dispositivo; verifique as restrições de inscrição no Intune |
| Teams sem optimização de média | Utilizador fora do âmbito da política VDI 2.0 | VDI2Optimization vem Enabled por omissão na política Global; se alguém criou/atribuiu uma política com Disabled, no módulo MicrosoftTeams: Get-CsTeamsVdiPolicy lista as políticas e Grant-CsTeamsVdiPolicy atribui uma com VDI2Optimization Enabled |
| Dispositivo não aparece no Intune | MDM user scope sem All/Some no Entra, ou restrição de plataforma a bloquear dispositivos Unknown | Defina MDM user scope em Entra > Mobility > Microsoft Intune; se bloquear dispositivos pessoais/Unknown, use corporate identifiers (serial numbers), um DEM, ou uma restrição com prioridade superior para permitir o Link; confirme licença Entra ID P1 |
12. Limitações a conhecer
O Link resolve um problema específico e, por desenho, deixa de fora capacidades que num PC normal seriam óbvias. A documentação oficial lista o que não se aplica:
- Sem Autopilot. O dispositivo não suporta Autopilot nem Autopilot device preparation — inscrição, configurações de onboarding e acções como o Autopilot Reset não se aplicam.
- Sem scripts nem gestão de apps. A política estrita de code integrity só permite executar o software necessário à solução: pacotes de scripts e remediation não correm, e como não há apps locais, políticas de instalação ficam eternamente em Pending install — exclua o Link dessas políticas com um device filter.
- Sleep desliga a gestão. Em sleep, o dispositivo entra em standby desligado: não faz check-in ao Intune nem responde a acções remotas. Para acções urgentes, acorde o dispositivo (botão de energia, rato ou teclado) — ou gerencie o Cloud PC, que é onde o trabalho real acontece.
- Web sign-in sem CBA. O certificate-based authentication da Microsoft Entra não é suportado no web sign-in do Link — quem depende de certificados como factor de autenticação precisa de outra via (FIDO2, Authenticator).
12. Guia rápido de implementação
- Licenciar — atribua licenças Windows 365 (Enterprise/Flex/Business) aos utilizadores e Entra ID P1 a quem vai juntar dispositivos.
- Entra ID — confirme que quem implementa tem permissão para juntar dispositivos ao Entra ID; o dispositivo é Entra-joined durante a OOBE.
- Intune — a inscrição automática acontece na OOBE; opcionalmente pré-carregue serials via corporate identifier.
- Provisioning do Cloud PC — crie ou edite a política de provisioning com SSO activado; se usa Conditional Access, inclua o SSO Cloud App nos alvos e suprima o consentimento SSO no service principal.
- Ligação — ligue o dispositivo; o utilizador faz sign-in com FIDO2 ou web sign-in e entra directamente no Cloud PC.
13. Checklist
- [ ] Licenças Windows 365 atribuídas aos utilizadores
- [ ] Entra ID P1 para quem junta dispositivos
- [ ] SSO activado na política de provisioning (e reaplicado aos Cloud PCs existentes)
- [ ] Consentimento SSO suprimido no service principal (ou builds com consentimento interactivo)
- [ ] Conditional Access inclui o SSO Cloud App, se aplicável
- [ ] Política VDI 2.0 do Teams no âmbito dos utilizadores do Link
- [ ] Corporate identifier configurado, se a inscrição for feita por utilizadores finais
- [ ] Política de actualizações definida no Intune
- [ ] Plano de recuperação (wipe/reset, Bare Metal Recovery) conhecido pela equipa